Wo liegen unsere Daten?
Die Geschäftsführung will wissen, ob die eigenen Daten mit denen anderer Kunden in einer Datenbank liegen und wo sie gespeichert sind.
Jede Firma arbeitet in DeskGenie mit eigener Datenbank und eigenem Dateispeicher in der EU. Rollen regeln je Modul, wer was sieht, und Finanzdaten bekommen einen Prüfpfad, der jede Änderung nachweist.
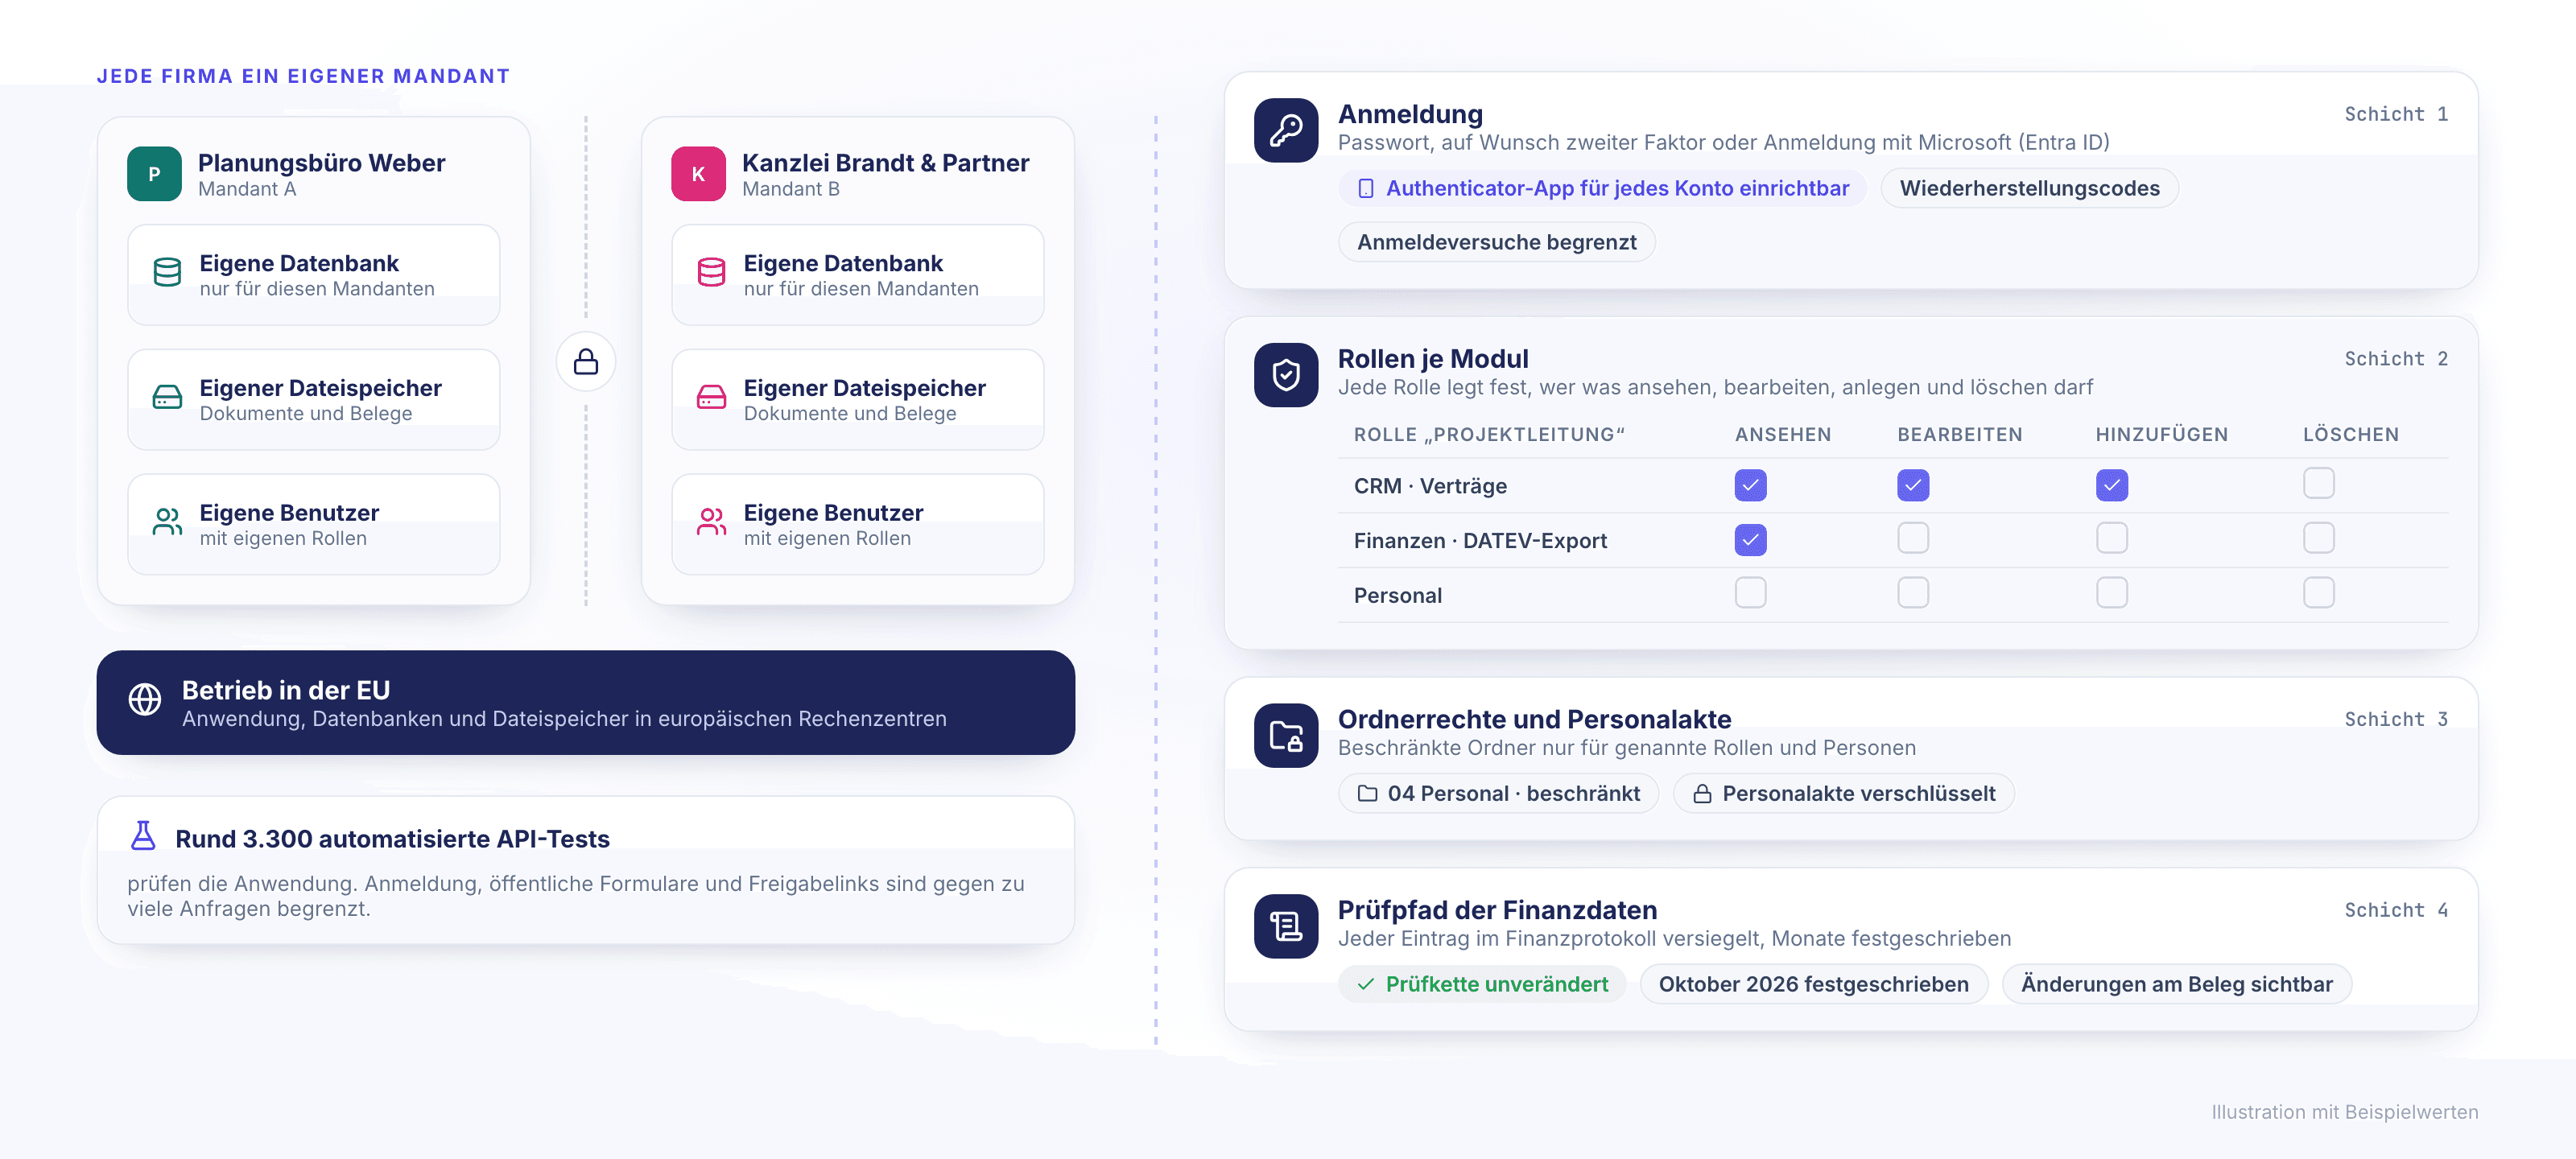
DeskGenie trennt Kunden technisch: Jede Firma ist ein eigener Mandant mit eigener Datenbank und eigenem Dateispeicher, betrieben in europäischen Rechenzentren. Innerhalb des Mandanten legen Rollen je Modul fest, wer ansehen, bearbeiten, anlegen oder löschen darf; Ordner im Dateimanager lassen sich zusätzlich beschränken. Finanzdaten bekommen einen versiegelten Prüfpfad, Monate werden festgeschrieben. Personalakten liegen verschlüsselt, und rund 3.300 automatisierte API-Tests prüfen die Anwendung.
Die Geschäftsführung will wissen, ob die eigenen Daten mit denen anderer Kunden in einer Datenbank liegen und wo sie gespeichert sind.
Die Buchhaltung braucht die Finanzen, der Vertrieb die Angebote. Die Personalakte geht nur die Personalabteilung etwas an.
Steuerberater und Betriebsprüfer fragen, ob gebuchte Belege nachträglich geändert werden können und wie das Verfahren dokumentiert ist.
| Funktion | Was sie Ihnen bringt |
|---|---|
| Eigene Datenbank je Mandant | Jede Firma hat ihren eigenen Datenbestand. Andere Kunden haben technisch keinen Zugang dazu. |
| Eigener Dateispeicher | Dokumente und Belege liegen in einem Objektspeicher, der ebenfalls je Mandant getrennt ist. |
| Betrieb in der EU | Anwendung, Datenbanken und Dateispeicher laufen in europäischen Rechenzentren. |
| Anmeldung mit Microsoft | Auf Wunsch melden sich Ihre Leute über Entra ID mit dem Microsoft-Konto an. |
| Begrenzte Anfragen | Anmeldung, öffentliche Formulare und Freigabelinks sind gegen zu viele Anfragen in kurzer Zeit begrenzt. |
| Rollen je Modul | Jede Rolle legt je Modul fest, wer ansehen, bearbeiten, hinzufügen oder löschen darf. Neben den Systemrollen legen Sie eigene Rollen an. |
| Ordnerrechte | Ordner im Dateimanager beschränken Sie auf genannte Rollen und Personen; Unterordner übernehmen die Beschränkung. |
| Verschlüsselte Personalakte | Dokumente sensibler Kategorien werden verschlüsselt gespeichert. Gesundheitsdaten sehen nur Personen mit dem passenden Recht. |
| Prüfpfad der Finanzdaten | Jeder Eintrag im Finanzprotokoll wird versiegelt und mit dem vorigen verkettet. An Rechnung, Angebot, Auftrag, Eingangsrechnung und Bankbuchung zeigt der Abschnitt „Protokoll“ Berechtigten, wer was wann geändert hat. |
| Festschreibung | Abgeschlossene Monate schreiben Sie fest; danach lassen sich ihre Buchungen nicht mehr ändern. |
| Personaldaten nach DSGVO | Löschfristen je Datenart mit gesetzlichen Mindestfristen, jede Löschung im Prüfmodus bestätigt; eine Personalakte löscht nur eine zweite Person mit Begründung. Die Auskunft nach Art. 15 gibt es als JSON-Datei, und ein Protokoll zeigt, wer HR-Einstellungen und -Rechte geändert hat. |
| Freigabelinks mit Grenzen | Links nach außen mit Passwort, Ablauf bis 90 Tage und Download-Limit. Personalakten lassen sich nicht teilen. |
| Automatisierte Tests | Rund 3.300 automatisierte API-Tests prüfen das Verhalten der Anwendung. |
Bevor jemand Daten sieht, greifen mehrere Schichten nacheinander.
Passwort oder über Microsoft.
Die Anfrage erreicht nur die Datenbank Ihrer Firma.
Die Rolle entscheidet je Modul über Ansehen, Bearbeiten, Anlegen und Löschen.
Beschränkte Ordner öffnen nur genannte Rollen und Personen.
Änderungen an Finanzdaten landen im versiegelten Prüfpfad.
Weiter in der Kette:
Rechte gelten je Modul, nicht für einzelne Kunden oder Verträge; feiner geht es nur bei Ordnern im Dateimanager.
In europäischen Rechenzentren. Jede Firma hat dort ihre eigene Datenbank und ihren eigenen Dateispeicher.
In der Demo legen wir eine Rolle mit Rechten je Modul an, beschränken einen Ordner und zeigen Festschreibung und Prüfpfad. Testzugang für 7 Tage auf Anfrage.